Michał “lcamtuf” Zalewski e una collaborazione anonima, 1998.
Dopo aver incluso per un po’ di tempo una fork bomb simile nella propria firma, l’esperto di sicurezza informatica che ha presentato per primo questo codice ha ricevuto un’e-mail in cui gli si suggeriva di usare : come nome di funzione, in modo che il conciso script iniziasse con uno smiley a bocca aperta. Questo script oggi non solo viene venduto su merchandising (magliette, adesivi, tazze, ecc.), ma diverse persone se lo sono persino tatuato.
SUL CODICE
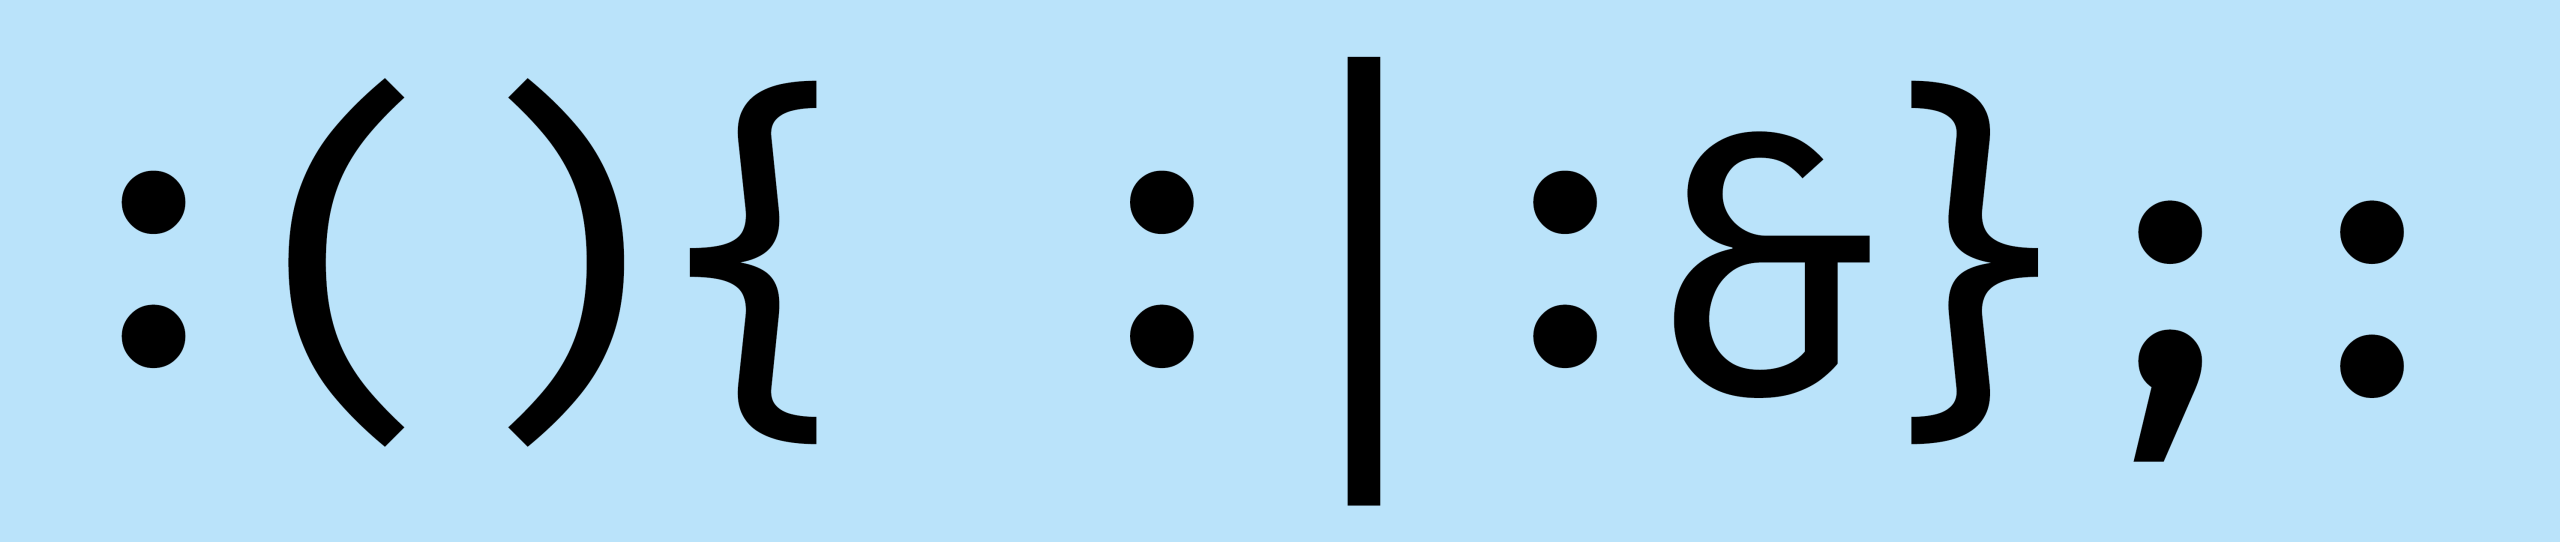
Il brevissimo script shell Unix:
:(){ :|:& };:
funziona esattamente allo stesso modo del programma più lungo e chiaro:
spawn() {
spawn | spawn &
}; spawn
Forse il più breve esempio di malware, si tratta anche di un elegante programma ricorsivo che ha come unico “effetto collaterale” quello di rallentare, e poi bloccare, il computer.
La versione più lunga inizia con la definizione di una funzione. Tale funzione è chiamata “spawn”; la versione corta usa invece il nome :. Quando viene eseguita, questa funzione chiama se stessa e, usando il simbolo | (l’operatore “pipe”), invia l’output a un’altra invocazione di se stessa. Così ogni invocazione della funzione si traduce in altre due invocazioni. Tutto questo avviene in background (indicato dal simbolo &), per cui il sistema non attende il completamento ma prosegue nell’esecuzione. Nella parte finale dello script, dopo che la definizione è conclusa, la funzione stessa viene invocata. Il risultato dell’esecuzione di questo codice è che la funzione “spawn” viene definita e invocata, il che richiama due ulteriori processi spawn, ciascuno dei quali ne chiamerà altri due, e così via.
Questo script brevissimo può bloccare un sistema informatico multiutente. È anche un codice bellissimo che rivela come i programmi possano invocare se stessi in modo ricorsivo.
Sebbene possa essere usato con scopi malevoli su sistemi non protetti, la maggior parte delle volte serve come sorta di enigma per chi sta scoprendo i misteri della shell Unix: “Cosa fa questa strana sequenza di caratteri, e perché?” Questa non è la prima volta che il codice viene esposto: fu scoperto da Denis “Jaromil” Roio nel 2002, il quale, incuriosito, lo presentò come opera d’arte. In un altro tipo di vetrina, vari collaboratori hanno creato un archivio online di fork bomb in molti linguaggi di programmazione, senz’altro per divertimento e scopi didattici piuttosto che per consentire agli hacker malevoli di devastare sistemi informatici.
Biografia dell’autore del pannello
Nick Montfort sviluppa e studia la poesia e l’arte computazionale. È professore di Digital media al MIT e responsabile di ricerca presso il Center for Digital Narrative dell’Università di Bergen, in Norvegia. Tra i suoi vari progetti, ha co-fondato e pubblica la rivista Taper per brevi poesie computazionali, tutte rilasciate come software libero. Rilascia allo stesso modo anche i propri software creativi e di ricerca.
#Recursion
#Riddles


